
من حماية البيانات إلى المرونة السيبرانية: فادي ريشماني يؤكد أن الهجمات السيبرانية لم تعد مسألة «هل» بل «متى»

كتب : ماهر بدر
مع تسارع التحول الرقمي وتزايد الاعتماد على الحوسبة السحابية والذكاء الاصطناعي، لم تعد حماية البيانات وحدها كافية لمواجهة مشهد متطور من التهديدات السيبرانية. فحتى المؤسسات الكبرى التي تستثمر ملايين الدولارات في الأمن السيبراني تظل عرضة للاختراق، فيما أصبحت سرعة التعافي واستعادة العمليات والبيانات عاملًا حاسمًا في قدرة المؤسسة على الحفاظ على استمرارية أعمالها.
وخلال جلسة إعلامية عُقدت على هامش فعاليات SHIFT 2026، التي نظمتها شركة Commvault في القاهرة، ناقش فادي ريشماني، نائب الرئيس والمدير العام للأسواق الناشئة في Commvault، التحولات التي تشهدها صناعة حماية البيانات، ورؤية الشركة للمرونة السيبرانية، والتحديات الجديدة التي يفرضها الذكاء الاصطناعي على المؤسسات.
وأوضح ريشماني أن اسم SHIFT يعكس التحول الذي شهدته الصناعة، من التركيز التقليدي على حماية البيانات والنسخ الاحتياطي إلى مفهوم أكثر شمولًا يتمثل في المرونة السيبرانية (Cyber Resilience).
وأشار إلى أن Commvault بدأت مسيرتها التكنولوجية منذ عقود، حيث تعود جذور ابتكاراتها إلى عام 1988، بينما تأسست الشركة رسميًا في عام 1996. ومع تطور احتياجات المؤسسات، انتقلت الشركة من النسخ الاحتياطي التقليدي للبيانات إلى مفهوم أوسع لحماية البيانات، يشمل مجالات مثل أمن البيانات والامتثال والأرشفة وتحليل البيانات.
من النسخ الاحتياطي إلى المرونة السيبرانية
بحسب ريشماني، جاء التحول الأبرز عندما بدأت Commvault التركيز على المرونة السيبرانية باعتبارها طبقة أساسية للتعامل مع اللحظة التي تفشل فيها دفاعات الأمن السيبراني وينجح الاختراق.
وقال إن المؤسسات تحتاج إلى المرونة السيبرانية تحديدًا عند وقوع الاختراق، موضحًا أن الهدف لا يقتصر على منع الهجوم، وإنما يشمل أيضًا ضمان قدرة المؤسسة على استعادة بياناتها وعملياتها بأسرع وقت ممكن وبأقل قدر من الخسائر.
ومع استمرار تطور التهديدات، وسعت Commvault رؤيتها لتتجاوز التعافي السيبراني نحو إطار أكثر تكاملًا يشمل التعافي السيبراني، وحماية الهوية، والمرونة المتعلقة بالهوية، وأمن البيانات، إلى جانب التعامل مع متطلبات الأمن المرتبطة بالذكاء الاصطناعي.
الذكاء الاصطناعي يسرّع وتيرة الهجمات
يرى ريشماني أن الذكاء الاصطناعي يمثل في الوقت نفسه فرصة كبيرة للمؤسسات وتحديًا متزايدًا للأمن السيبراني.
فمن ناحية، يسهم الذكاء الاصطناعي في زيادة الإنتاجية والكفاءة، ويغير الطريقة التي يتم بها تنفيذ العديد من المهام. ومن ناحية أخرى، يؤدي تبني تقنيات الذكاء الاصطناعي المتقدمة إلى توسيع سطح الهجوم (Attack Surface)، مع تزايد عدد الوكلاء والأنظمة القادرة على التفاعل مع البيانات والتصرف بطرق تشبه المستخدمين البشريين.
وأوضح أن تطور أدوات الذكاء الاصطناعي أدى إلى تسريع استغلال الثغرات والبيئات الرقمية بشكل كبير، ما يفرض على المؤسسات إعادة التفكير في آليات الاستعداد والتعافي، بدلًا من التركيز فقط على وسائل الوقاية التقليدية.
وفي هذا السياق، سلط ريشماني الضوء على Unity، وهو إصدار أطلقته Commvault ويجمع بين قدرات التعافي السيبراني وحماية الهوية وأمن البيانات، بما يتماشى مع الطبيعة المتطورة للتهديدات السيبرانية.
كما تحدث عن Arlie، وهي قدرات مدعومة بالذكاء الاصطناعي ضمن المنصة، مصممة لدعم المؤسسات في عمليات المرونة والتعافي، بما في ذلك تحديد البيانات والنسخ الاحتياطية المناسبة للتعافي وتبسيط الإجراءات التي تحتاج إليها فرق تكنولوجيا المعلومات.
من Synthetic Backup إلى Synthetic Recovery
ومن بين المفاهيم التي قدمتها Commvault في إطار تطوير قدراتها في مجال التعافي، تقنية Synthetic Recovery، التي تهدف إلى تقليل كمية البيانات التي قد تفقدها المؤسسة في حال تعرضها لهجوم سيبراني.
وأوضح ريشماني أن المؤسسة قد تكتشف بعد وقوع الهجوم أن أحدث نسخة نظيفة بالكامل من بياناتها تعود إلى فترة زمنية بعيدة نسبيًا، وهو أمر قد يكون غير مقبول بالنسبة للبنوك والمستشفيات والجهات الحكومية وشركات الاتصالات وغيرها من المؤسسات.
وبدلًا من الاعتماد حصريًا على أقدم نسخة نظيفة متاحة، يمكن للمؤسسات استخدام نسخة أحدث تعرضت للاختراق، وتنظيفها من البرمجيات الخبيثة، ثم دمجها مع البيانات الموجودة في نسخة نظيفة أقدم. ويمكن أن يسهم ذلك بشكل كبير في تقليص الفجوة الزمنية في البيانات التي قد تضطر المؤسسة إلى فقدانها.
«لا أحد محصن»
يرى ريشماني أن أحد أكبر التحديات التي تواجه المؤسسات اليوم هو افتراض أنها مستعدة بالفعل للتعامل مع الهجمات السيبرانية.
وأشار إلى أن الهجمات تستهدف حاليًا مؤسسات في مختلف القطاعات والدول، بما في ذلك قطاع السيارات والتجزئة والرعاية الصحية والنقل وغيرها من القطاعات، مؤكدًا أن حجم المؤسسة أو حجم الإنفاق على الأمن السيبراني لا يعني بالضرورة أنها ستكون بمنأى عن الاختراق.
وأضاف أن السؤال لم يعد يتعلق بما إذا كانت المؤسسة ستتعرض لهجوم أم لا، وإنما بمدى استعدادها للتعامل معه عندما يحدث، والمدة التي ستحتاج إليها لاستعادة عملياتها وبياناتها.
وأوضح أن التأخر في التعافي قد يمتد، في بعض الحالات، إلى أسابيع أو أشهر، ما يحول الهجوم السيبراني من مشكلة تقنية إلى أزمة أعمال حقيقية تؤثر في الإيرادات والعملاء واستمرارية الخدمات.
التحدي ليس التكنولوجيا وحدها.. بل الاستعداد
من أبرز النقاط التي شدد عليها ريشماني أن امتلاك التكنولوجيا المناسبة لا يجعل المؤسسة مرنة سيبرانيًا بمفرده.
وشبه الوضع بخطة إخلاء في أحد الفنادق في حال اندلاع حريق. فإذا كان الأشخاص الموجودون داخل الفندق لا يعرفون أماكن مخارج الطوارئ ولم يسبق لهم التدرب على خطة الإخلاء، فلن تكون للخطة قيمة كبيرة عند وقوع حالة طوارئ حقيقية.
وقال إن الأمر نفسه ينطبق على المؤسسات. فعند وقوع هجوم، يمكن أن تتعرض فرق النسخ الاحتياطي والأمن وتكنولوجيا المعلومات واستمرارية الأعمال لضغوط كبيرة، إذا لم تكن هناك إجراءات واضحة ومختبرة مسبقًا تحدد مسؤوليات كل فريق والخطوات المطلوبة لاستعادة الأنظمة والبيانات.
ولهذا السبب، يرى ريشماني أن اختبار خطط التعافي والتدرب عليها بصورة منتظمة يمثل عنصرًا أساسيًا في المرونة السيبرانية، وليس مجرد إجراء إضافي.
الذكاء الاصطناعي يعيد تشكيل القوى العاملة
ناقش ريشماني أيضًا تأثير الذكاء الاصطناعي على المهارات والموارد البشرية، موضحًا أن التحول التكنولوجي لا يعني اختفاء العنصر البشري، وإنما يؤدي إلى تغيير طبيعة المهارات المطلوبة.
وأشار إلى أن بعض الوظائف التي كانت تحظى بأهمية كبيرة قبل سنوات، مثل البرمجة التقليدية، بدأت تتأثر بقدرات الذكاء الاصطناعي، في حين تظهر احتياجات جديدة تتطلب مجموعات مختلفة من المهارات.
وأكد أن المؤسسات ستظل بحاجة إلى الكفاءات البشرية، لكن طبيعة هذه الوظائف وأعدادها ستتغير بالتوازي مع التطور التكنولوجي.
التحدي الجديد: أنظمة أكثر اتصالًا وبيانات أكثر عرضة للخطر
مع انتقال المؤسسات من البنية التحتية التقليدية إلى البيئات الافتراضية والسحابية، أصبحت منظومات البيانات أكثر تعقيدًا.
واستعرض ريشماني تطور البنية التحتية التكنولوجية من الخوادم التقليدية إلى الافتراضية (Virtualization)، ثم الحوسبة السحابية، وظهور كبار مزودي الخدمات السحابية، والانتشار الواسع لتطبيقات البرمجيات كخدمة (SaaS).
وبحسب رؤيته، أدت هذه التحولات أيضًا إلى تغيير مفهوم استمرارية الأعمال والتعافي من الكوارث. ففي الماضي، كان بإمكان المؤسسات الاعتماد على تكرار البيانات عبر مراكز بيانات مختلفة، بما يسمح بالانتقال إلى مركز بديل في حال وقوع كارثة طبيعية أو حدوث عطل في مركز البيانات الرئيسي.
إلا أن طبيعة التهديدات السيبرانية الحالية تفرض إعادة النظر في هذه النماذج، خصوصًا عندما يكون التهديد نفسه قادرًا على التأثير في البيانات والأنظمة المترابطة.
مصر: سوق يشهد تحولًا تكنولوجيًا متسارعًا
وفيما يتعلق بالسوق المصرية، أشار ريشماني إلى وجود فرص كبيرة في ظل التطور التكنولوجي الذي شهدته مصر خلال السنوات الأخيرة، موضحًا أن التحول التكنولوجي يواصل خلق فرص جديدة في تطوير المهارات والاستثمار والابتكار.
ويرى أن التغيير التكنولوجي عملية مستمرة. فكما أعادت الهواتف الذكية تشكيل أسواق الاتصالات والأجهزة المحمولة خلال فترة زمنية قصيرة نسبيًا، وكما غيرت الرقمنة صناعات بأكملها، يعيد الذكاء الاصطناعي اليوم تشكيل العديد من القطاعات والوظائف والنماذج التشغيلية.
ومن هذا المنظور، تواجه المؤسسات المصرية، مثل المؤسسات في مختلف أنحاء العالم، الحاجة إلى تطوير قدراتها بالتوازي مع هذا التحول، ليس فقط للاستفادة من التقنيات الجديدة، وإنما أيضًا لضمان حماية البيانات والقدرة على التعافي عندما تتعرض الأنظمة للتهديد.
المرونة السيبرانية تبدأ قبل وقوع الهجوم
في ختام تصريحاته، أكد ريشماني أن المرونة السيبرانية لا تعني منع كل هجوم، وإنما تعني الاستعداد للحظة التي ينجح فيها هجوم ما في اختراق دفاعات المؤسسة.
ويتمثل الهدف الأساسي في تقليل زمن التعافي، وتقليص حجم البيانات المفقودة، والحفاظ على استمرارية الأعمال والخدمات الحيوية.
ومع تحول الذكاء الاصطناعي إلى جزء أساسي من مستقبل التكنولوجيا، فإنه في الوقت نفسه يخلق تحديات جديدة للمؤسسات في مجال حماية البيانات وإدارة المخاطر. ولذلك، أصبح بناء القدرة على التعافي السريع واختبار خطط الاستجابة بصورة مستمرة عنصرين أساسيين في أي استراتيجية حديثة لحماية الأعمال.
وفي عالم رقمي تتزايد فيه سرعة الهجمات بالتوازي مع وتيرة الابتكار، لم تعد المرونة السيبرانية مجرد امتداد لحماية البيانات، بل أصبحت جزءًا أساسيًا من قدرة المؤسسة على مواصلة عملياتها.
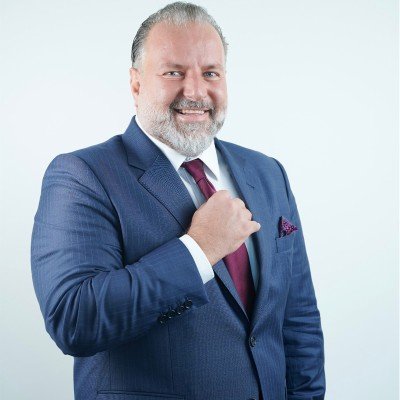
Fady Richmany Corporate Vice President & General Manager Emerging Markets CEE, CIS, META Commvault


